Domain friedrichstrasse24.de kaufen?
Wir ziehen mit dem Projekt
friedrichstrasse24.de um.
Sind Sie am Kauf der Domain
friedrichstrasse24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain friedrichstrasse24.de kaufen?
Wie kann ich Halo Collective kaufen?
Um Halo Collective zu kaufen, musst du zuerst eine Online-Handelsplattform finden, die den Handel mit dieser Aktie ermöglicht. Melde dich bei der Plattform an, überprüfe die erforderlichen Dokumente und füge Geld auf dein Handelskonto hinzu. Suche dann nach dem Tickersymbol von Halo Collective und platziere eine Kauforder, um die Aktie zu erwerben. **
Gibt es bei Vestiaire Collective keinen Versandschein?
Ja, bei Vestiaire Collective gibt es keinen Versandschein. Der Verkäufer ist selbst dafür verantwortlich, das Paket zu versenden und die Versandkosten zu tragen. Der Käufer erhält eine Benachrichtigung, wenn das Paket versendet wurde und kann den Versandstatus verfolgen. **

Ähnliche Suchbegriffe für Collective-Identities-and-Patronage
Top-Angebote
Produkte zum Begriff Collective-Identities-and-Patronage:
-
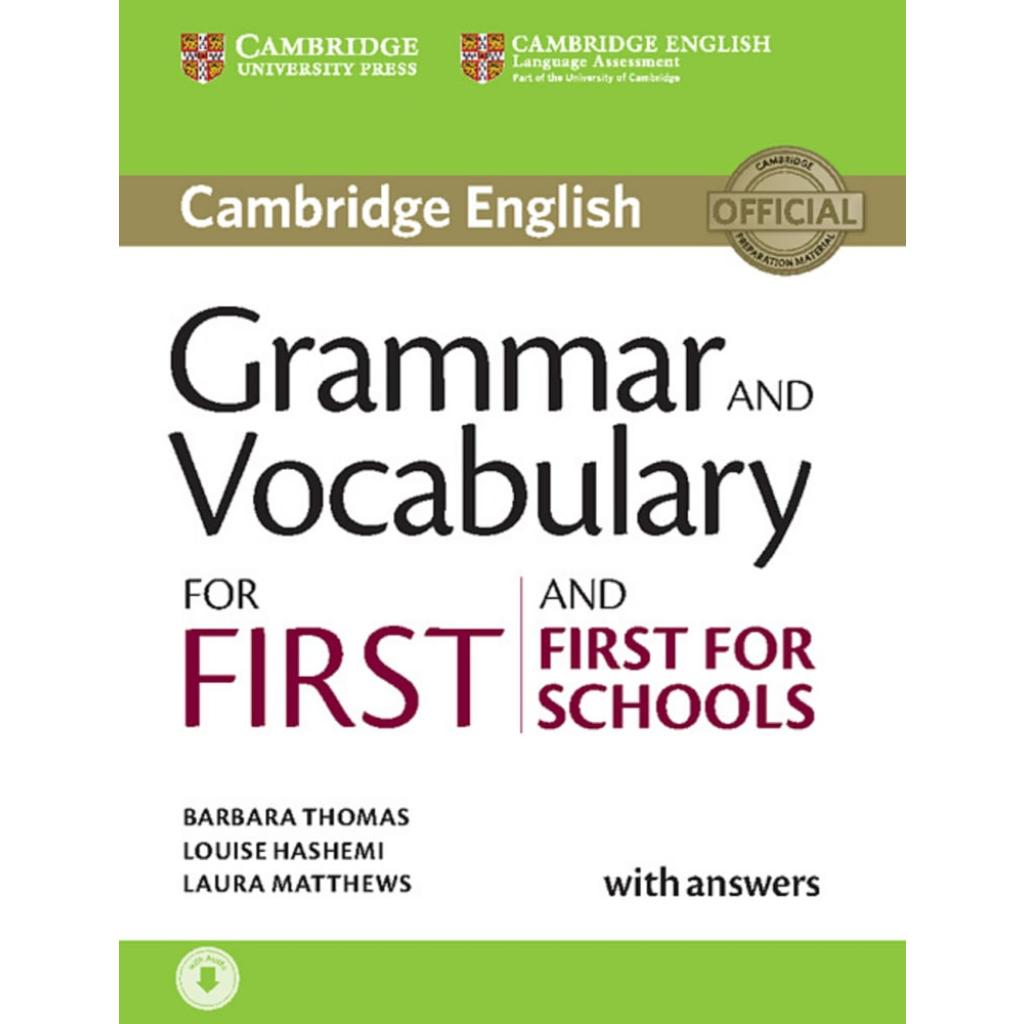
Grammar and Vocabulary for First and First for SchoolsGrammar and Vocabulary for First and First for Schools , Book with answers and audio download , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20150330, Produktform: Kartoniert, Seitenzahl/Blattzahl: 255, Keyword: Book with answers and audio download; Englisch; Prüfungsvorbereitung; Sekundarstufe I, Fachschema: Englisch / Schulbuch~Fremdsprachenunterricht, Bildungsmedien Fächer: Englisch, Sprache: Englisch, Bildungszweck: für die Sekundarstufe I~Für die Erwachsenenbildung (Deutschland)~Für die Gesamtschule~Für das Gymnasium~Für die Hauptschule~Für die Realschule, Altersempfehlung / Lesealter: 23, Genaues Alter: GES, Warengruppe: HC/Schulbücher, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen: Fremdsprachenerwerb, Thema: Verstehen, Schulform: GES GYM HAS RES SEK, Text Sprache: eng ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klett Sprachen GmbH, Verlag: Klett Sprachen GmbH, Verlag: Klett, Ernst, Sprachen GmbH, Länge: 246, Breite: 187, Höhe: 20, Gewicht: 507, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Schulform: Gesamtschule, Gymnasium, Hauptschule, Realschule, Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,41,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...30,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...53,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist auf Vestiaire Collective alles zu 100% original?
Vestiaire Collective garantiert, dass alle auf ihrer Plattform angebotenen Artikel authentisch sind. Sie haben strenge Kontrollmechanismen und arbeiten mit Experten zusammen, um sicherzustellen, dass nur originale Produkte verkauft werden. Sollte ein Artikel als gefälscht identifiziert werden, erstattet Vestiaire Collective den Kaufpreis zurück. **
-
Hat jemand meine IP-Adresse bis zur genauen Adresse, Straße und Hausnummer verfolgt?
Als KI habe ich keinen Zugriff auf persönliche Informationen wie IP-Adressen. Es ist jedoch unwahrscheinlich, dass jemand deine IP-Adresse bis zur genauen Adresse, Straße und Hausnummer verfolgt hat, da dies normalerweise nicht öffentlich zugängliche Informationen sind. Es ist jedoch immer wichtig, sicherzustellen, dass du deine persönlichen Daten online schützt und dich vor möglichen Bedrohungen im Internet bewusst bist. **
-
Warum verbraucht Stop-and-Go-Verkehr auch viel Sprit?
Stop-and-Go-Verkehr verbraucht viel Sprit, weil das ständige Anfahren und Abbremsen den Motor belastet und mehr Energie benötigt. Außerdem führt der häufige Wechsel zwischen den Gängen zu einem ineffizienten Betrieb des Motors. Zusätzlich verursacht der ständige Stillstand im Verkehrsstau einen erhöhten Leerlaufverbrauch. **
-
Wie kann man beim Stop-and-Go-Verkehr durchhalten?
Um beim Stop-and-Go-Verkehr durchzuhalten, ist es wichtig, eine entspannte und geduldige Einstellung zu bewahren. Man kann versuchen, sich auf andere Dinge zu konzentrieren, wie zum Beispiel Musik hören oder Hörbücher zu hören. Außerdem kann es hilfreich sein, alternative Routen zu finden, um den Verkehr zu umgehen, oder zu Zeiten zu fahren, in denen der Verkehr weniger stark ist. **
Wie kuppelt ihr bei Stop-and-Go-Verkehr, liebe Schaltwagenfahrer?
Beim Stop-and-Go-Verkehr in einem Schaltwagen kuppeln Fahrer normalerweise aus, wenn das Fahrzeug zum Stillstand kommt, um den Motor nicht abzuwürgen. Sobald sich der Verkehr wieder bewegt, wird die Kupplung langsam losgelassen und der erste Gang eingelegt, während gleichzeitig das Gaspedal betätigt wird, um das Fahrzeug wieder in Bewegung zu bringen. Dieser Vorgang wird wiederholt, wenn das Fahrzeug erneut zum Stillstand kommt. **
Wie fährt man ein Auto im Stop-and-Go-Verkehr an?
Um ein Auto im Stop-and-Go-Verkehr anzufahren, sollte man zuerst die Handbremse lösen und den Fuß auf die Bremse setzen. Dann sollte man den ersten Gang einlegen und langsam den Fuß von der Bremse nehmen, während man gleichzeitig sanft auf das Gaspedal drückt. Schließlich sollte man die Kupplung langsam kommen lassen, um das Auto sanft anzufahren. **
Top-Angebote
Produkte zum Begriff Collective-Identities-and-Patronage:
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...45,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Collective, Swan: LEXI.exeLEXI.exe , Die junge Künstlerin Lexi van Dijk geht bei ihren mutigen Performances bis ans Äußerste. Doch nach einem fahrlässigen Unfall, bei dem sie einen Influencer schwer verletzt, hängt sie ihre Karriere an den Nagel und sucht Zuflucht in der Natur. Zwischen Schweinen und Hühnern hofft sie auf die vermeintliche Erlösung, als plötzlich die Künstliche Intelligenz an ihre Tür klopft und ihr Leben komplett umkrempelt. Im Spannungsfeld zweier Realitäten muss sie ihre Auffassung von Liebe, Körperlichkeit und den Grundfesten ihrer bisherigen Existenz radikal hinterfragen. Wann beginnt echtes Leben im Digitalen? Mit 'LEXI.exe' hat Swan Collective einen rasenden Roman geschrieben, der die technischen Entwicklungen unserer nahen Zukunft in einer tragikomischen Liebesgeschichte reflektiert - und dabei nicht vergisst, dass trotz aller Virtualität ein kreativer Körper aus Fleisch und Blut den größten Widerstand leisten kann. 'Selten hat es sich nach dem Lesen eines Buchs so gut angefühlt, ein Mensch zu sein.' , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 202409, Produktform: Leinen, Autoren: Collective, Swan, Seitenzahl/Blattzahl: 324, Keyword: Digitale Welten; KI; Künstlerin; Künstliche Intelligenz; Liebe; Roman; Simulation; Swan Collective; Zukunft, Fachschema: Deutsche Belletristik / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: SHIFT BOOKS, Verlag: SHIFT BOOKS, Verlag: Melikov, Helena, u. Christian Dettler GbR, Länge: 206, Breite: 141, Höhe: 28, Gewicht: 494, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grammar and Vocabulary for First and First for SchoolsGrammar and Vocabulary for First and First for Schools , Book with answers and audio download , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20150330, Produktform: Kartoniert, Seitenzahl/Blattzahl: 255, Keyword: Book with answers and audio download; Englisch; Prüfungsvorbereitung; Sekundarstufe I, Fachschema: Englisch / Schulbuch~Fremdsprachenunterricht, Bildungsmedien Fächer: Englisch, Sprache: Englisch, Bildungszweck: für die Sekundarstufe I~Für die Erwachsenenbildung (Deutschland)~Für die Gesamtschule~Für das Gymnasium~Für die Hauptschule~Für die Realschule, Altersempfehlung / Lesealter: 23, Genaues Alter: GES, Warengruppe: HC/Schulbücher, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen: Fremdsprachenerwerb, Thema: Verstehen, Schulform: GES GYM HAS RES SEK, Text Sprache: eng ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klett Sprachen GmbH, Verlag: Klett Sprachen GmbH, Verlag: Klett, Ernst, Sprachen GmbH, Länge: 246, Breite: 187, Höhe: 20, Gewicht: 507, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Schulform: Gesamtschule, Gymnasium, Hauptschule, Realschule, Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,41,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...30,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich Halo Collective kaufen?
Um Halo Collective zu kaufen, musst du zuerst eine Online-Handelsplattform finden, die den Handel mit dieser Aktie ermöglicht. Melde dich bei der Plattform an, überprüfe die erforderlichen Dokumente und füge Geld auf dein Handelskonto hinzu. Suche dann nach dem Tickersymbol von Halo Collective und platziere eine Kauforder, um die Aktie zu erwerben. **
-
Gibt es bei Vestiaire Collective keinen Versandschein?
Ja, bei Vestiaire Collective gibt es keinen Versandschein. Der Verkäufer ist selbst dafür verantwortlich, das Paket zu versenden und die Versandkosten zu tragen. Der Käufer erhält eine Benachrichtigung, wenn das Paket versendet wurde und kann den Versandstatus verfolgen. **
-
Ist auf Vestiaire Collective alles zu 100% original?
Vestiaire Collective garantiert, dass alle auf ihrer Plattform angebotenen Artikel authentisch sind. Sie haben strenge Kontrollmechanismen und arbeiten mit Experten zusammen, um sicherzustellen, dass nur originale Produkte verkauft werden. Sollte ein Artikel als gefälscht identifiziert werden, erstattet Vestiaire Collective den Kaufpreis zurück. **
-
Hat jemand meine IP-Adresse bis zur genauen Adresse, Straße und Hausnummer verfolgt?
Als KI habe ich keinen Zugriff auf persönliche Informationen wie IP-Adressen. Es ist jedoch unwahrscheinlich, dass jemand deine IP-Adresse bis zur genauen Adresse, Straße und Hausnummer verfolgt hat, da dies normalerweise nicht öffentlich zugängliche Informationen sind. Es ist jedoch immer wichtig, sicherzustellen, dass du deine persönlichen Daten online schützt und dich vor möglichen Bedrohungen im Internet bewusst bist. **
Ähnliche Suchbegriffe für Collective-Identities-and-Patronage
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...53,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum verbraucht Stop-and-Go-Verkehr auch viel Sprit?
Stop-and-Go-Verkehr verbraucht viel Sprit, weil das ständige Anfahren und Abbremsen den Motor belastet und mehr Energie benötigt. Außerdem führt der häufige Wechsel zwischen den Gängen zu einem ineffizienten Betrieb des Motors. Zusätzlich verursacht der ständige Stillstand im Verkehrsstau einen erhöhten Leerlaufverbrauch. **
-
Wie kann man beim Stop-and-Go-Verkehr durchhalten?
Um beim Stop-and-Go-Verkehr durchzuhalten, ist es wichtig, eine entspannte und geduldige Einstellung zu bewahren. Man kann versuchen, sich auf andere Dinge zu konzentrieren, wie zum Beispiel Musik hören oder Hörbücher zu hören. Außerdem kann es hilfreich sein, alternative Routen zu finden, um den Verkehr zu umgehen, oder zu Zeiten zu fahren, in denen der Verkehr weniger stark ist. **
-
Wie kuppelt ihr bei Stop-and-Go-Verkehr, liebe Schaltwagenfahrer?
Beim Stop-and-Go-Verkehr in einem Schaltwagen kuppeln Fahrer normalerweise aus, wenn das Fahrzeug zum Stillstand kommt, um den Motor nicht abzuwürgen. Sobald sich der Verkehr wieder bewegt, wird die Kupplung langsam losgelassen und der erste Gang eingelegt, während gleichzeitig das Gaspedal betätigt wird, um das Fahrzeug wieder in Bewegung zu bringen. Dieser Vorgang wird wiederholt, wenn das Fahrzeug erneut zum Stillstand kommt. **
-
Wie fährt man ein Auto im Stop-and-Go-Verkehr an?
Um ein Auto im Stop-and-Go-Verkehr anzufahren, sollte man zuerst die Handbremse lösen und den Fuß auf die Bremse setzen. Dann sollte man den ersten Gang einlegen und langsam den Fuß von der Bremse nehmen, während man gleichzeitig sanft auf das Gaspedal drückt. Schließlich sollte man die Kupplung langsam kommen lassen, um das Auto sanft anzufahren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.